
Willkommen zu allesnurgecloud.com – Ausgabe #251
Lesenswert diese Woche: Unter dem Namen „Casino Secrets“ veröffentlichen NDR, Follow the Money, NRK, SVT und das österreichische Magazin JETZT eine gemeinsame Recherche zu illegalen Onlinecasinos mit Lizenz aus Curaçao. Grundlage sind Daten aus dem System der dortigen Glücksspielbehörde, die sich Lilith Wittmann nach eigenen Angaben verschafft hat, inklusive hunderter Lizenzanträge und interner Prüfvermerke. Die Prüfer notieren darin teils selbst, dass Anbieter in Europa als illegal gelistet sind, und empfehlen die Lizenz trotzdem. Die Hintergründe hat STRG_F in einem sehenswerten Video aufbereitet – durchsuchen kann man aktuell hier – 2 mal wurde die Seite schon offline genommen – von Cloudflare und von .xyz.
Anthropic veröffentlicht Opus 5.5 – OpenAI GPT-6 Sol und Luna – und in der letzten Woche hatte ich dann noch vergessen, dass OpenAI GPT-6 eine alte, bisher ungelöste Enigma-Nachricht entschlüsselt hat. Aus dem 1. Weltkrieg gibt es übrigens auch noch diverse, nicht geknackte Nachrichten hier bei ScienceBlogs.
„Oracle stoppt Zahlungen für 18-Milliarden-Rechenzentrum und löst KI-Krise aus“ schreibt der Business Insider. Mal schauen, ob es wirklich der Anfang vom Ende ist, kann ich mir nicht so recht vorstellen.
Laut einem Reddit-Thread plant Zalando Return-to-Office für mindestens Dienstag bis Donnerstag, ggf. auch Montag und Freitag. Anscheinend ist die Lage aber noch im Fluss und man spricht auch mit dem Zalando Betriebsrat.
So, und nun viel Spaß mit der neuen Ausgabe!
Happy Bootstrapping Podcast
In der aktuellen Podcast Folge 190 habe ich mit Dominik Albers von meinMPP gesprochen. Er bringt das Dienstrad-Prinzip auf iPhone, iPad und Laptop: Mitarbeitende zahlen über die Gehaltsabrechnung und sparen bis zu 30 Prozent – mit genau einer Person und ohne Investor, Bestellvolumen bisher jedes Jahr verdoppelt. Wir reden über rund 1 Prozent Marge im Einkauf, den Restwert nach zwei Jahren und warum Partner statt Messen verkaufen. Gerne kannst du die Folge auf YouTube schauen oder wie immer bei Spotify, Apple und allen anderen Playern anhören.
Wenn dir die Podcastfolgen zu lang sind, kannst du gerne auch den Newsletter dazu abonnieren – erscheint jeden Montag (in der Regel).
allesnurgecloud.com ist ein kuratierter Newsletter mit Inhalten aus der Open-Source, Cloud und IT-Welt.
Für weiteren Content folge mir gerne auf Twitter, Mastodon oder LinkedIn.
Möchtest du den Newsletter wöchentlich per E-Mail erhalten?
Einfach hier abonnieren:
Nach RAM und GPUs: Jetzt werden CPUs knapp
Erst GPUs, dann RAM und Festplatten, jetzt sind CPUs dran. Gergely Orosz hat für The Pragmatic Engineer mit CTOs und Infrastruktur-Leuten gesprochen, und das Bild ist ziemlich einheitlich: Spot Instances mit bis zu 90 % Rabatt sind praktisch verschwunden, Reservierungen müssen Monate im Voraus erfolgen und werden von den Cloud Providern teils einfach abgelehnt. Ein VP Engineering eines großen Inference-Anbieters berichtet, dass er trotz Geld und Bereitschaft zu langen Laufzeiten schlicht keine Kapazität mehr bekommt.
Der Grund sind Agents. Die generieren nicht nur Code auf der GPU, sondern kompilieren, testen und linten danach auf der CPU – bei Uber haben sich die Agent-Requests in sechs Monaten verneunfacht. Dazu kommt Reinforcement Learning in den Labs, das ebenfalls massiv CPUs braucht. Das Verhältnis CPU zu GPU im AI-Rechenzentrum lag früher bei 1:8, heute eher bei 1:4, eventuell irgendwann 1:1.
Katelyn Lesse, Head of Platform Engineering bei Anthropic, beschreibt die Zange: TSMC fertigt lieber GPUs, und die DRAM-Hersteller stecken ihre Wafer lieber ins profitablere HBM. Server-Bestellungen dauern laut ihr rund sechs Monate statt ein bis zwei Wochen, bei 10 bis 20 % höheren Preisen.
Passend dazu soll Samsung laut Seoul Economic Daily die HBM4-Produktion 2027 mehr als verdoppeln und den HBM-Wafer-Input von rund 180.000 auf 250.000 pro Monat erhöhen. Für normales DRAM bleibt damit eher weniger übrig.
Hosting-Kunden kennen die Folgen seit den Preiserhöhungen bei Hetzner und dem netcup-Lieferstau aus Ausgabe 225. Die Empfehlung aus dem Artikel ist trotzdem banal und richtig: CPU-Kapazität zwölf Monate im Voraus planen und die vorhandenen Maschinen besser auslasten. Wer seine Workloads bisher auf Spot optimiert hat, sollte jetzt über feste Kapazität nachdenken – und dabei ruhig auch mal wieder Hardware anschauen. Bei Hetzner ist eine CCX33 mit 8 dedizierten vCPUs seit Juni rund 49 € im Monat teurer als ein AX42 mit doppeltem RAM, was das für den Betrieb bedeutet, habe ich im We Manage Blog aufgeschrieben – Werbung Ende.
The Pulse: a new trend of CPU shortages
IT-Gehälter 2027: Security vorn, Helpdesk hinten
Wer 2027 in der IT gut verdienen will, sollte Security, Daten oder Architektur im Jobtitel stehen haben. Das legt zumindest der Gehaltsreport der Personalberatung Michael Page nahe, den t3n exklusiv ausgewertet hat. Grundlage sind Interviews mit Kandidaten und Unternehmen, die firmeneigene Datenbank sowie diverse Branchenstudien.
Die Gehaltsbänder im Überblick (Jahresbrutto):
- Information Security Officer: Ø 105.000 €, bis 130.000 €
- Data Engineer: Ø 90.000 €, bis 110.000 €
- Service Manager: Ø 87.500 €
- Projektmanager: Ø 85.000 €
- System- und Netzwerkadministratoren: 58.000 bis 75.000 €
- Third-Level-Support: 59.000 bis 69.000 €
- Helpdesk, Service- und Roll-out-Techniker: 36.000 bis 50.000 €
Dass ein Service Manager im Schnitt mehr bekommt als ein Data Scientist (maximal 90.000 €), hätte ich so nicht erwartet. Und der Sysadmin mit Rufbereitschaft landet ungefähr auf dem Niveau des Third-Level-Supports – naja.
Die Zahlen sollte man trotzdem mit etwas Vorsicht lesen. Ein Personalvermittler sieht vor allem die Stellen, die er selbst besetzt, und das sind eher Konzerne und größere Mittelständler. Zur Stichprobe, zu Regionen oder Unternehmensgrößen steht im Artikel nichts. Community-Umfragen wie der Berlin Salary Report aus allesnurgecloud.com/ausgabe-188 sind da transparenter, dort lag der Median bei 75.000 €.
Na, wo liegst du im Vergleich und wann fängst du mit Security an?
Gehaltsreport 2027: In diesen IT-Jobs ist die Bezahlung am besten
Anzeige
ilert AI SRE is allgemein verfügbar
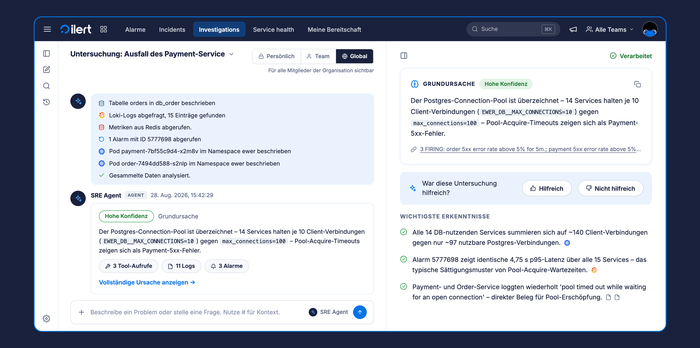
Monatelang haben wir daran gearbeitet – jetzt ist es endlich so weit: Wir freuen uns, bekannt zu geben, dass ilert AI SRE ab sofort allgemein verfügbar ist.
Das Problem bei einer Alarmierung um 3 Uhr morgens? Die eigentliche Lösung ist oft schnell gefunden. Was dir die Nacht raubt, ist die Suche nach der Ursache: Dashboard öffnen, prüfen, was zuletzt bereitgestellt wurde, Logs durchsuchen und in Slack nachfragen, wer Änderungen an der Datenbank vorgenommen hat.
ilert AI SRE übernimmt genau diese Suche für dich. Übergib AI SRE einfach einen Alert oder Incident. Wenige Minuten später erhältst du eine Hypothese zur Root Cause inklusive Konfidenzbewertung, nachvollziehbare Belege für jede Erkenntnis und einen konkreten Handlungsvorschlag.
ilert AI SRE ist ab sofort in allen kostenpflichtigen Tarifen sowie in den Testabonnements verfügbar.
Mehr über unsere Vision und die Philosophie hinter AI SRE erfährst du von unserem Mitgründer und CEO Birol Yildiz:
Incident-Policy für Tag eins und kleine Teams
Sechs kurze Absätze, mehr Incident-Prozess braucht ein kleines Team am Anfang nicht. Das meint zumindest Tim Irving, der in seinem Newsletter Zero Sev Zero auf die Leserfrage antwortet, was eine kleine Firma an Tag eins aufschreiben sollte. Seine komplette Policy:
- Incident ausrufen, sobald man ein Problem nicht mehr allein lösen kann, egal wie schwer es ist
- Ein Channel pro Incident, genau eine Person steuert, bis sie übergibt
- Rufbereitschaft wochenweise, wer nicht dran ist, hat frei
- Regelmäßige Updates, Vermutungen als solche kennzeichnen, betroffene Kunden informieren
- Innerhalb einer Woche ein kurzes Postmortem, Maßnahmen landen im normalen Backlog
- Jeder Incident kommt auf eine Liste, eine Tabelle reicht
Darunter steht ein Abschnitt „Amendments“ mit dem Inhalt „None yet“. Irvings Argument: Jede Regel im dicken Handbuch eines Konzerns gibt es, weil ihr Fehlen irgendwann wehgetan hat. Wer das Handbuch als Startup kopiert, übernimmt die Verletzungen ohne deren Geschichte. Severity-Matrix, Incident Commander oder Tooling kommen erst dazu, wenn ihr Fehlen zweimal Schmerzen verursacht hat.
Besonders gut finde ich den Gedanken zur Rufbereitschaft. Bei 15 Leuten ist ohnehin jeder informell immer erreichbar, der Plan schafft also nicht die Bereitschaft, sondern die freie Zeit für die anderen 14.
Einen Kontrast dazu hatte ich in Ausgabe 249 mit dem Incident-Tech-Lead beschrieben, also die Rolle, die bei Irving erst ganz am Ende kommt oder viele einfach gar nicht brauchen. Wie viele Amendments hat eure Policy schon?
Passkeys: Super für Firmen, schwierig für Privat?
Google nennt die Einstellung „Passwort überspringen, wenn möglich“, Microsoft wirbt für passwortlose Accounts, und bei jedem Login kommt der nächste Hinweis auf Passkeys. Ethan Hawksley, Informatik-Student in Warwick, hält in seinem Blog dagegen: Für Unternehmen seien Passkeys super, für Privatpersonen aktuell eher ein Rückschritt.
Die Technik selbst stellt er nicht in Frage, Passkeys sind an die Domain gebunden und damit nicht phishbar. Sein Problem ist das Drumherum. Für Einzelpersonen seien Lockout, automatische Account-Sperren und Geräteverlust das größere Risiko als ein Adversary-in-the-Middle-Proxy. Und die Sicherheit eines Accounts bestimmt ohnehin die schwächste Recovery-Methode, also SMS oder E-Mail-Link.
Hardware Keys lassen sich nicht sichern, man braucht zwei bis drei Stück, und die Zahl der Discoverable Credentials ist je nach Modell auf 25 bis 300 Accounts begrenzt. Synced Passkeys hängen an Apple oder Google – sperrt deren Automatik den Account, sind alle Passkeys weg. Und Passwort-Manager wie Bitwarden oder KeePassXC kämpfen noch mit halbgarem Autofill in nativen Apps. Seine Empfehlung: Zufallspasswort im Passwort-Manager plus TOTP in einer separaten App.
Die Gegenseite zeigt whynopasskeys.com. Registriert hatte die Domain Troy Hunt nach seinem Mailchimp-Phishing (siehe Ausgabe 185), inzwischen steht Scott Helme dahinter. Aktuell fehlen bei 18 der globalen Top 50 noch Passkeys, darunter Instagram, Netflix und Spotify.
Wie hältst du es: Passkeys, oder bleibt es bei Passwort und TOTP?
Cloudflare: Quick Tunnels und nochmal 100 TB RAM
Die Quick Tunnels von Cloudflare gibt es schon eine Weile, unter try.cloudflare.com haben sie jetzt eine eigene Landingpage bekommen. Genauer gesagt die zweite Version davon – die erste sah derart nach KI-Baukasten aus, dass sie auf X ordentlich belächelt wurde.
Am Prinzip ändert sich nichts: cloudflared tunnel --url http://localhost:8000 starten und man bekommt eine zufällige HTTPS-URL unter trycloudflare.com. Kein Account, keine DNS-Einträge, keine offenen Ports, da cloudflared nur ausgehend zur nächsten Cloudflare-Location verbindet. Beendet man den Prozess, ist auch der Tunnel weg. Neu beworben wird --output json, damit Skripte und Coding Agents die URL direkt auslesen können.
Für Webhook-Tests oder eine kurze Preview ist das praktisch. Man sollte nur wissen, dass die URL ohne jede Authentifizierung öffentlich erreichbar ist – und was der Agent da gerade exponiert, sollte man schon selbst im Blick behalten.
Nachtrag zu Ausgabe 249 – dort hatten wir die 100 TB RAM beim DNS-Cache: Cloudflare hat nochmal 100 TB eingespart. Diesmal im Pingora Backend Router, der per Consistent Hashing Requests auf Cache-Server verteilt und teils 6 GB pro Instanz belegte. Zwei Änderungen: der Index pro Hash schrumpft von 32 auf 16 Bit (25 % weniger Speicher), und die Zahl der Hashes pro Server sinkt um 90 % – rechnerisch ohne nennenswerten Verlust bei der Lastverteilung. Ausgerollt wurde mit beiden Ringen parallel, Rechenzentrum für Rechenzentrum, damit nicht der halbe Cache auf einmal invalidiert wird. Der Code steckt im Open-Source Crate pingora-ketama.
HTTP Deprecation Header: Kennt den jemand?
Schon etwas älter, aber diesen HTTP Header kannte ich tatsächlich nicht: Deprecation. Adrian Machado erklärt im Learning Center von Zuplo, wie eine API ihren Clients zur Laufzeit mitteilen kann, dass ein Endpoint abgekündigt ist oder bald wird. Standardisiert ist das inzwischen in RFC 9745, der Wert ist ein Unix-Timestamp mit vorangestelltem @, also etwa Deprecation: @1688169599. Liegt das Datum in der Vergangenheit, ist der Endpoint bereits deprecated, liegt es in der Zukunft, wird er es.
Sinnvoll wird das Ganze erst in Kombination. Über einen Link Header mit rel=“deprecation“ verweist man auf Doku oder Migrationshinweise, der Sunset Header (RFC 8594) gibt an, wann der Endpoint tatsächlich abgeschaltet wird. Kleines Detail am Rande: Sunset nutzt aus historischen Gründen das klassische HTTP-Datumsformat, Deprecation den Unix-Timestamp. Warum auch einheitlich.
Der Vorteil gegenüber der Rundmail an alle API-Kunden: Die Info kommt mit jeder Response, und Client-Libraries oder Monitoring könnten in Test-Umgebungen automatisch warnen. Von der Alternative, die Deprecation-Info im JSON-Body oder im alten Warning Header unterzubringen, rät der Autor ab.
In der Praxis sehe ich den Header bisher kaum, weder bei Anbietern noch in Client-Libraries. Und wer die Code-Beispiele im Artikel übernimmt, sollte kurz hinschauen, die setzen das Deprecation-Datum nämlich auf den aktuellen Zeitpunkt. Nutzt du den Header in deinen APIs oder Anwendungen?
Understanding The HTTP Deprecation Header
CERN: Debian statt RHEL — aber nur teilweise
Die Schlagzeile „CERN verlässt Red Hat“ stimmt nur zur Hälfte, und die andere Hälfte ist die interessantere. Olimpiu Pop fasst bei InfoQ zusammen, was die CERN-Ingenieure Federico Vaga und Nikos Tsipinakis auf der MiniDebConf in Winterthur vorgestellt haben: Der Umzug nach Debian betrifft ausschließlich die Beschleuniger-Steuerung — 2.200 Front-End-Rechner und 17.000 Embedded-Geräte. Die Rechenzentren und die Tier-0-Grid-Infrastruktur bleiben auf AlmaLinux und RHEL.
Auslöser ist diesmal keine Lizenzfrage, sondern eine Compiler-Flagge. Red Hat hebt die Microarchitecture-Baseline schrittweise an: RHEL 9 verlangt x86-64-v2 (also SSE4.2 und POPCNT), RHEL 10 zielt auf x86-64-v3. Am CERN stehen Maschinen aus der Core-2-Ära und industrielle Spezialboards, ausgelegt auf 10 bis 15 Jahre Lebensdauer und getaktet auf die Shutdown-Fenster des Beschleunigers. Debian bleibt beim Basis-x86-64, damit laufen die Kisten weiter.
Geprüft und verworfen wurden Civil Infrastructure Platform und Yocto — zu viel Wartungsaufwand, zu kurze Supportfenster. Dass PREEMPT_RT inzwischen im Mainline-Kernel steckt, erledigt das Echtzeit-Argument für einen Enterprise-Kernel gleich mit. Ziel ist Debian 13 „Trixie“, fertig werden will man im vierten Quartal 2026.
Auf Hacker News und Reddit gab es breite Zustimmung — Hardware wegwerfen, damit ein -march-Flag passt, halten viele für Verschwendung von Forschungsgeldern. Die Gegenrechnung kam prompt: Der Wechsel von gereiften RPM-Workflows auf Debian-Packaging kostet in Build- und Release-Pipelines ordentlich Reibung.
CERN Renounces RHEL in Favor of Debian for its Accelerator Controls Infrastructure
ESP32-S31 bootet Linux, ersetzt aber keinen Pi
Mit dem ESP32-S31 hat Espressif einen Mikrocontroller vorgestellt, der ziemlich nach Einplatinencomputer aussieht. Adam Conway hat sich das Datenblatt bei XDA Developers genauer angeschaut, die Eckdaten:
- 2 RISC-V Kerne mit bis zu 320 MHz, dazu ein 40 MHz Low-Power-Kern
- Gigabit Ethernet über RGMII (der P4 hatte nur 100 Mbit)
- USB 2.0 High-Speed Host, zwei SD-Slots, Kamera- und LCD-Interface
- Wi-Fi 6, Bluetooth 5.4 inkl. Classic, 802.15.4 für Thread und Zigbee
- bis zu 64 MB PSRAM und 256 MB Flash
Spannend ist vor allem die MMU. Bisher hat Espressif damit nur Flash und PSRAM in den Adressraum gemappt, der S31 kann jetzt echtes Paging (Sv32) mit Machine-, Supervisor- und User-Mode. Damit läuft ein normaler Linux Kernel, ohne die üblichen Hacks. Espressif hat im August selbst ein BSP auf Basis von Buildroot und U-Boot veröffentlicht, nach eigenen Angaben aber noch nicht für den Produktivbetrieb gedacht. Die Community hat schon Linux 6.18 mit Treibern für fast die ganze Hardware am Laufen.
Beim RAM ist dann aber Schluss: 16 oder 32 MB PSRAM im Package, keine GPU, kein DRAM-Controller. Der Kernel läuft deshalb direkt aus dem Flash. Ob 320 MHz für Gigabit mit vielen kleinen Paketen reichen, bezweifelt auch Conway.
Für mich eher ein spannender Zigbee/Thread-Coordinator mit Kabel als ein Pi-Ersatz. XDA-Leser Killdash9 fehlt nur noch PoE an der RJ45-Buchse – da hat er recht.
The newest ESP32 can actually run Linux, and it’s getting uncomfortably close to a Raspberry Pi
Voyager: Abschalten nach Plan
Am 17. April schickte das JPL eine Befehlssequenz an Voyager 1, die nach knapp 49 Jahren den Low-Energy-Charged-Particle-Detektor stilllegte. Robert Barron nimmt das in seinem Blog zum Anlass für eine SRE-Betrachtung, und die trägt weiter als der übliche Weltraum-Vergleich.
Der Radioisotopengenerator liefert jedes Jahr ein paar Watt weniger. Es gibt kein Scale-out, keine Reserve, keine Möglichkeit, Kapazität nachzubuchen. Barrons Übersetzung: Die verbleibende Leistungsreserve ist das Error Budget. Anfangs großzügig, inzwischen so knapp, dass im Februar ein routinemäßiges Rollmanöver fast die Unterspannungsabschaltung ausgelöst hätte — und damit einen Survival Mode, aus dem man sich bei 23 Stunden Signallaufzeit nur mühsam wieder herausarbeitet.
Entscheidend ist nicht die Abschaltung selbst, sondern wann sie beschlossen wurde. Wissenschaftler und Ingenieure hatten die Reihenfolge Jahre vorher gemeinsam festgelegt: welches Instrument zuerst geht, welche Fähigkeit am längsten erhalten bleibt. Sieben von zehn waren zu dem Zeitpunkt schon still. Der LECP war nicht defekt, sein Kosten-Nutzen-Verhältnis stimmte nur nicht mehr. Es gab also keine Heldentat unter Zeitdruck, sondern das Abarbeiten eines Plans.
Schön auch das Detail zur Umkehrbarkeit: Der kleine Motor, der den Sensor dreht, bleibt bestromt — falls künftige Sparmaßnahmen Spielraum schaffen. Dieselbe Logik, aus der wir Features hinter Flags legen statt Code zu löschen.
Barrons eigentliche These ist organisatorisch, nicht technisch: Kontrollierter Abbau setzt voraus, dass sich alle Beteiligten vorher auf Prioritäten geeinigt haben — im gesunden Zustand, mit Zeit zum Nachdenken. Wer erst im Incident klärt, welches Feature geopfert werden darf, hat den Plan nicht.
Voyager and the Art of Graceful Degradation
GitLab 19.4: MCP überall und ein kritischer Patch
Am 17. September ist GitLab 19.4 erschienen, und wer beim Durchscrollen der Release Notes das Wort MCP zählt, kommt schnell durcheinander. Der GitLab MCP Server bekommt Tools für Pipelines, Merge Requests, Repositories, Work Items und Vulnerabilities, Agents können damit praktisch den kompletten Entwicklungs-Loop über MCP abbilden. Die Highlights im Überblick:
- Governance für MCP Server Tools – lesende Tools laufen per Default ohne Nachfrage, schreibende und löschende erst nach Bestätigung (alle Editionen)
- MCP Server Zugriff einschränken – externe MCP Server oder einzelne Tools erlauben bzw. sperren (Beta, Premium/Ultimate)
- /goal im Duo CLI – Ziel beschreiben, der Agent iteriert lokal, bis ein unabhängiger „Judge“ zufrieden ist (Premium/Ultimate)
- Malicious Package Detection – Dependency Scanning erkennt Schadpakete für npm, PyPI, Maven, Go & Co., auch ohne CVE (Beta, Ultimate)
- Automatische Revocation geleakter Tokens – greift jetzt auch für die neuen Token-Formate seit 18.3 (Ultimate)
- Advanced SAST für Kotlin, Dart und Scala (Ultimate)
- Open-Weight-Modelle GLM 5.3, Kimi K3 und MiniMax M3 in der Duo Agent Platform (Premium/Ultimate)
- GitLab Runner 19.4 – Fastzip ist jetzt Default für Cache und Artefakte, Suspend/Resume im Kubernetes Executor
- Geo SSH Proxying per Default aktiv – Achtung bei Cloud Native GitLab mit gebündeltem NGINX Ingress, sonst hängen SSH Fetches und Pushes (Self-Managed)
Nebenbei baut GitLab das Credit-System weiter aus, mit Spend-Cap-Warnungen und Export pro Event. Ohne Controlling-Abteilung geht das bald nicht mehr.
Wichtiger für Self-Hoster: Am 23. September kam mit 19.4.1 ein kritischer Patch, unter anderem für zwei Lücken mit CVSS 9.9 im Regex-Parser, ausnutzbar über präparierte CI/CD-Konfigurationen. Bei Single-Node-Installationen ist wegen Migrationen eine kurze Downtime nötig. Also bitte zeitnah updaten.
Schmunzelecke
„The Race for AGI“ im Mad-Max-Stil bei Instagram ist quasi ein Must-Watch.
Self-Hosting etwas übertrieben – „Candlr“ – eine Geburtstags-Reminder-App – irgendwie haben wir dafür doch Kalender?!
„I asked Meta’s Muse for its Filesystem, and it sent me 6.8 GB“ – das lass ich dann mal so sehen.
💡 Link Tipps aus der Open Source Welt
Atomic CRM – Open Source CRM mit React und Supabase
Atomic CRM ist ein vollwertiges, quelloffenes CRM von Marmelab – gebaut mit React, shadcn-admin-kit und Supabase als Backend. Kontakte verwalten, Deals im Kanban tracken, Tasks und Reminders setzen, Emails automatisch als Notes erfassen.
Key Features:
- Kontakte & Deals: Kontaktverwaltung mit Custom Fields, Sales Pipeline als Kanban Board, aggregierte Activity Logs über alle Interaktionen
- Tasks & Reminders: Follow-ups und Deadlines mit Erinnerungen
- Email Capture: Atomic CRM per CC in Emails einbinden, Kommunikation wird automatisch als Note gespeichert
- Import & Export: Kontakte per CSV rein und raus
- Auth flexibel: Google, Azure, Keycloak, Auth0
- Voll anpassbar: Custom Fields, Theming, jede Komponente austauschbar. Updates über eine shadcn Registry in den eigenen Fork ziehen, ohne alles neu aufsetzen zu müssen
- API: Supabase REST API für Integration mit anderen Systemen
Das shadcn Registry-Konzept ist clever: man forkt das Projekt, passt es an, und kann trotzdem per npx shadcn add selektiv Upstream-Updates reinziehen – diff reviewen, Konflikte lösen, fertig. Kein „alles oder nichts“ bei Updates.
Tech Stack: React, TypeScript, Vite, Supabase (Postgres + Auth + Storage), Playwright für E2E Tests. Lokales Setup per make install && make start inkl. Docker-basierter Supabase-Instanz.
Für kleine Teams und Freelancer, die ein CRM wollen, das sie komplett kontrollieren und anpassen können, ohne Salesforce- oder HubSpot-Pricing. Von Marmelab (den Machern von react-admin) gebaut – die wissen, wie man Admin-UIs baut. Mit 1.3k Stars und 821 Forks offensichtlich ein beliebtes Startprojekt für eigene CRM-Anpassungen.
https://github.com/marmelab/atomic-crm
HealthLog – Self-Hosted Privacy-First Health Tracking
HealthLog ist eine self-hosted Gesundheits-Tracking-App (PWA + native iOS), die Gewicht, Blutdruck, Puls, Blutzucker, Schlaf, Stimmung, Zyklus, Medikamente und Body Composition auf einer Timeline vereint – verschlüsselt auf eigener Hardware, kein Vendor-Cloud, kein Abo.
Key Features:
- Alles auf einer Timeline: Vitaldaten aus verschiedenen Quellen mit Trends, gleitenden Durchschnitten und klinischen Referenzbereichen (ESH 2023, ADA 2024), überschreibbar mit individuellen Zielwerten
- Device Sync: Withings, WHOOP, Oura, Polar per OAuth2, Fitbit/Pixel Watch über Google Health Connect, Nightscout für CGM-Glucose, Apple Health Export und Live-HealthKit-Sync über die native iOS App. Source Priority pro Metrik konfigurierbar
- Medikamenten-Tracking: Flexible Schedules (wöchentlich, Intervalle, PRN, zyklisch), konfigurierbares Einnahme-Fenster, lückenlose Dose History (taken/late/skipped/missed) mit berechenbarer Compliance Rate
- Klinische Signale: WHO-5, PHQ-9, GAD-7, Sleep Condition Indicator (offizielle Fragebogen-Texte), Gripstärke, Schmerzskala, Laborwerte mit OCR-Scan von Papierberichten
- Dokumenten-Vault: Arztbriefe, Berichte und Scans verschlüsselt ablegen – PDFs inline previewbar, durchsuchbar nach Typ, Condition und Jahr
- AI Coach (optional): Tägliches Briefing, Korrelationen, Gesundheitsscores – mit eigenem OpenAI/Anthropic Key oder lokal via Ollama/LM Studio. Seit v1.39.0 komplett abschaltbar
- Arzt-Report: Client-seitig generiertes PDF, HL7 FHIR R4 API (read-only), zeitlich begrenzte Share Links
- Privacy by Construction: AES-256-GCM Encryption at Rest mit Zero-Downtime Key Rotation, Passkey Login, kein Telemetrie
Deployment per docker compose up -d, Single Container, PostgreSQL. Native iOS App im App Store (SwiftUI, HealthKit zwei-Wege-Sync). Fertige Templates für Unraid und Portainer. Sieben Sprachen (EN, DE, ES, FR, IT, PL, KO).
Beeindruckend durchdacht für ein Projekt mit 86 Stars und 452 Releases – die Kombination aus klinischen Referenzbereichen, echtem Medikamenten-Compliance-Tracking und Device Sync in einer self-hosted App gibt es sonst nirgends. Wer seine Gesundheitsdaten nicht Apple Health, Google oder einer Subscription-App anvertrauen will, bekommt hier eine ernstzunehmende Alternative.
https://github.com/MBombeck/healthlog
❓ Feedback & Newsletter Abo
Vielen Dank, dass du es bis hierhin geschafft hast!
Kommentiere gerne oder schicke mir Inhalte, die du passend findest.
Falls dir die Inhalte gefallen haben, kannst du mir gerne auf Twitter folgen.
Gerne kannst du mir ein Bier ausgeben oder mal auf meiner Wunschliste vorbeischauen – Danke!
Möchtest du den Newsletter wöchentlich per E-Mail erhalten?
Einfach hier abonnieren: