
Willkommen zu allesnurgecloud.com – Ausgabe #252
der Autohersteller Mercedes-Benz möchte seine Mitarbeitenden zu mehr Büropräsenz verpflichten. In Zukunft soll man nur noch an einem von fünf Tagen im Homeoffice arbeiten dürfen (Details bei Golem). Parallel dazu wird das Abfindungsprogramm wieder aufgenommen – und leitende Angestellte können es diesmal auch annehmen (Stuttgarter Zeitung).
Warum es zumindest keine gute Idee ist, Job-Interviews remote durchzuführen, zeigt dieses Video des KI Avatars „Tavus“ – leider auf Twitter, da die anderen Services ja nicht mehr gehen. Ein anderes Video findest du hier bei YouTube.
Sumit Kumar (CEO vom ETF‑Tracker parqet.com) hat das america.gov Release zum Anlass genommen und baut in seiner Freizeit an „AdlerAI“ für Deutschland. Diverse Dinge funktionieren schon, was er damit vorhat, beschreibt er bei LinkedIn – Viel Erfolg und hoffentlich schließen sich viele Behörden an!
Bei „Felony Bench“ findest du eine Sammlung aller „KI hat irgendwas gehackt“-Stories – damit müsst ihr nicht mehr im Internet suchen, sondern habt eine Meta-Anlaufstelle.
Ansonsten hat Google Gemini 4: Argon released – aber wir dürfen es bisher nicht nutzen. Ansonsten ist bei der RAM‑Shortage laut dem Micron-CEO Sanjay Mehrotra noch kein Ende in Sicht. Man habe 75 % des 2027er Outputs schon Kunden versprochen – eine neue Fabrik gehe erst Ende 2028 live.
So, und nun viel Spaß mit der neuen Ausgabe!
Happy Bootstrapping Podcast
In der aktuellen Podcast Folge 191 habe ich mit Simon Bauer von der Halleluja Sauna gesprochen. Aus der Schreinerei seines Vaters in Erding haben er und seine Brüder eine Infrarotsauna ohne Aufheizzeit gemacht: knapp 18.000 bis 120.000 Euro pro Stück, 20 bis 40 Saunen im Monat, rund 6,4 Millionen Euro Umsatz – ohne Investor. Wir reden über die ersten Kunden aus dem Telefonbuch, Meta-Ads statt Messestand und warum Wachstumsschmerzen ein Unternehmen umbringen können. Gerne kannst du die Folge auf YouTube schauen oder wie immer bei Spotify, Apple und allen anderen Playern anhören.
Wenn dir die Podcastfolgen zu lang sind, kannst du gerne auch den Newsletter dazu abonnieren – erscheint jeden Montag (in der Regel).
Support the Newsletter
Übrigens kannst Du meine Arbeit nun auf Patreon supporten, mir ein Bier ausgeben oder mal auf meiner Amazon-Wunschliste vorbeischauen – Danke! Falls du Interesse hast, im Newsletter oder Podcast Werbung zu buchen, kannst du das auf passionfroot machen oder mir einfach ne E-Mail als Antwort auf den NL schicken.
allesnurgecloud.com ist ein kuratierter Newsletter mit Inhalten aus der Open-Source, Cloud und IT-Welt.
Für weiteren Content folge mir gerne auf Twitter, Mastodon oder LinkedIn.
Möchtest du den Newsletter wöchentlich per E-Mail erhalten?
Einfach hier abonnieren:
Europas Cloud-Provider im Hobby-Härtetest
Ein Entwickler sucht einen Server für private Projekte, will dabei europäisch bleiben und testet dafür zwölf Anbieter. Sein Fazit hat crescentrose im eigenen Blog mit einem Danny-DeVito-Meme illustriert, Golem hat den Text inzwischen ins Deutsche übersetzt.
Die Bilanz fällt ernüchternd aus: Nur acht Anbieter lieferten überhaupt ein Angebot, die Hälfte davon nur mit Monatsbindung. Bei OVH drehte sich der Spinner zehn Minuten lang für eine Instanz, die nie entstand, bei Scaleway kam der SMS-Code nicht an. Hetzner hatte im Budget-Segment nur noch einen CX23 in Helsinki im Angebot. Das passt zur RAM-Knappheit und Preiserhöhung aus Ausgabe 225.
Klarer Gewinner im Test ist UpCloud: aktuelle AMD-EPYC-CPUs, stündliche Abrechnung und eine faire Traffic-Policy. Wer das Kontingent überschreitet, wird auf 100 Mbit/s gedrosselt statt zur Kasse gebeten. Das deckt sich mit meinen Erfahrungen, UpCloud macht aktuell vieles richtig.
Andere Bewertungen kann ich dagegen nicht nachvollziehen, die Golem-Kommentare sehen das ähnlich. Contabo fliegt raus, weil der Checkout auf Deutsch ist. STACKIT wird dafür abgestraft, dass ein Angebot „für Unternehmen“ tatsächlich nur Unternehmen bedient. Datalix scheidet aus, weil die Hardware bei Equinix steht. Nach dieser Logik müsste man so manchen europäischen Anbieter streichen. Und stündliche Abrechnung als K.o.-Kriterium für einen Server, der monatelang laufen soll, ist eher Hobby-Perspektive als Maßstab für den europäischen Cloud-Markt.
Als Erfahrungsbericht unterhaltsam, als Marktübersicht wenig belastbar. Wo laufen deine privaten Server?
The state of European cloud providers in 2026
Netzbremse gelöst: Telekom und Cloudflare einigen sich
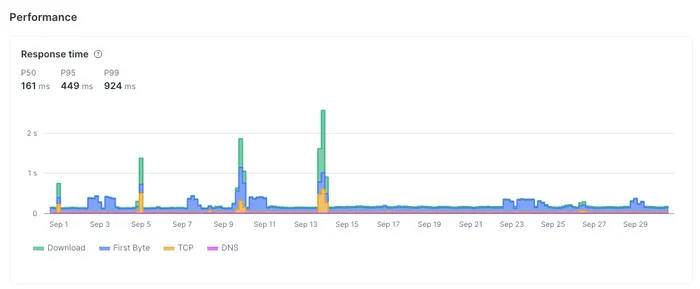
Nach Jahren des gegenseitigen Fingerzeigens ist die sogenannte Netzbremse zwischen Deutscher Telekom und Cloudflare offenbar Geschichte. Wie Achim Sawall auf Golem berichtet, wollen beide Unternehmen ihre Netze direkt miteinander verbinden. Bezahlt wird allerdings nicht per Peering-Gebühr, sondern über einen Umweg. T-Systems verkauft künftig Cloudflares Security- und Zero-Trust-Produkte an Firmenkunden, im Gegenzug schaltet die Telekom die direkten Verbindungen frei.
Zur Erinnerung: Die Telekom verlangte für die Einspeisung in ihr Access-Netz (AS3320) Paid Peering, Cloudflare bestand auf Settlement-Free Peering, etwa am DE-CIX. Das Ergebnis waren Umwege über London oder New York, hohe Latenzen und Paketverluste für Telekom-Kunden. In Ausgabe 187 hatte ich die Beschwerde des Netzbremse-Bündnisses bei der Bundesnetzagentur vorgestellt. Dort ging es auch um Latenzen von über 200 ms auf Cloudflare-Free-Seiten an meinem Telekom-Glasfaseranschluss. Seit Anfang des Jahres hat sich die Situation laut meinen noch laufenden Messungen deutlich gebessert.
Die offizielle Pressemitteilung der Telekom bleibt bei den technischen Details auffallend vage. Sie nennt weder Kapazitäten noch einen Zeitplan und sagt nicht, ob auch Free-Accounts profitieren. Unterm Strich bekommt die Telekom also doch Geld, nur eben als Vertriebsgeschäft statt als Peering-Rechnung. Für die Netzneutralität ist das ein schwacher Präzedenzfall: Wer kein Produkt hat, das T-Systems weiterverkaufen möchte, dürfte weiter im Stau stehen.
Ich werde die Latenzen an meinem Anschluss jedenfalls im Auge behalten – im September waren die Ausreisser schon noch vorhanden (siehe Screenshot) . Merkst du schon einen Unterschied?
Telekom und Cloudflare beenden jahrelange Drosselung
Anzeige
Deine KI-Agenten laufen. Aber weißt du auch, was sie gerade tun?
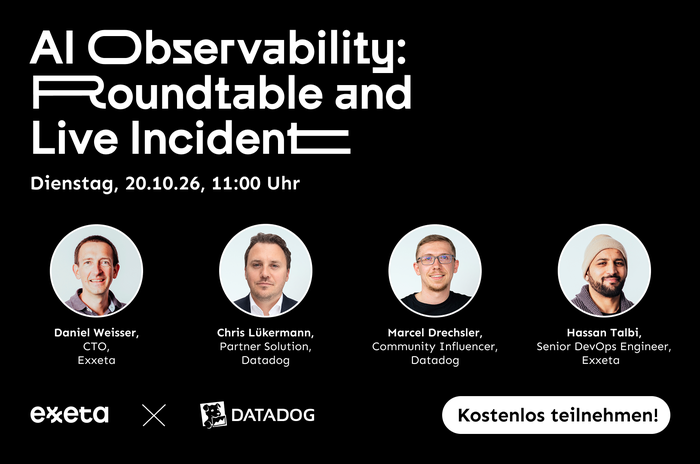
AI Agents übernehmen immer mehr Aufgaben in produktiven Systemen. Damit wächst eine ziemlich entscheidende Frage: Wie behältst du den Überblick, wenn nicht mehr nur Software, sondern zunehmend autonome Systeme handeln?
Genau darum geht es in unserem Webinar zu AI Agent Observability.
Gemeinsam mit Datadog schauen wir darauf, was sich gerade im Monitoring verändert, welche Learnings die Datadog DASH aus New York liefert und was davon für Unternehmen in der DACH-Region relevant wird.
Und wir bleiben nicht bei der Theorie: In einer Live Incident Demo zeigen wir, wie sich das Verhalten von AI Agents beobachten, Fehler nachvollziehen und Probleme im laufenden Betrieb analysieren lassen.
20. Oktober 2026 | 11:00 Uhr | online
Vom Engineer zum Manager: Das neue Scoreboard
Ein Senior Engineer fängt in einer neuen Firma an und will eigentlich nur ein paar Monate in Ruhe Code schreiben. Prompt bekommt er den Teamlead-Posten angeboten. Was danach kam, beschreibt Roman Nikolaev, inzwischen CTO, in seinem Newsletter High-Impact Engineering als die steilste Lernkurve seiner Karriere.
Seine zentrale These: Das Scoreboard eines Engineers ist simpel. Gezählt werden erledigte Tasks, gelieferte Features und gefixte Incidents. Als Manager muss man sich ein neues Scoreboard bauen, und das gibt einem niemand in die Hand. Nikolaev nennt vier Bestandteile:
- Value: verstehen, was Stakeholder wirklich wollen. Oft ist das nicht das Feature, sondern Vertrauen oder ein B2B-Deal.
- Leading beyond the team: Das eigentliche Team sind jetzt die anderen Manager, nicht die Direct Reports.
- Team-Entwicklung: Leute wachsen lassen, auch wenn das Monate dauert und sich nicht nach Arbeit anfühlt.
- Team-Enablement: auf den Flow schauen statt auf einzelne Tickets.
Besonders ehrlich ist die Passage über den Abend-Code. Wer nach einem Tag voller Meetings noch Bugs fixt, jagt laut Nikolaev nur der sofortigen Belohnung hinterher, die der neue Job nicht mehr bietet. Wer jede technische Frage selbst entscheidet, ist der Bottleneck. Fast den Job gekostet hat ihn übrigens kein technisches Problem. Es war ein verspätetes Projekt, über das er die Geschäftsleitung nicht rechtzeitig informiert hatte.
Wer vor dem Wechsel noch zweifelt, findet in Ausgabe 165 die guten und schlechten Gründe fürs Management. Was steht auf deinem Scoreboard?
Thrive as a manager: build your own scoreboard
Niederlande bauen Behörden-Desktop auf NixOS
Wenn Microsoft per US-Sanktion das Postfach des Chefanklägers am Internationalen Strafgerichtshof in Den Haag abklemmt, ziehen die Niederlande offenbar Konsequenzen. Wie Carolin Riethmüller bei heise berichtet, baut die niederländische Regierung eine quelloffene Arbeitsumgebung für Behörden auf. Sie heißt DAWO (Digitaal Autonome Werkomgeving Overheid). Acht Kommunen testen sie bereits über den Gemeindeverband VNG.
DAWO ist dabei kein einzelnes Produkt, sondern ein Bauplan mit austauschbaren Komponenten für Betriebssystem, Cloud, Kommunikation, KI und Kollaboration. Herzstück auf Anwenderseite ist MijnBureau, eine selbst betriebene Suite aus Nextcloud, Collabora, Element und OpenProject. Sie orientiert sich am deutschen openDesk und kooperiert mit dem französischen La Suite. Im Juli hat die Regierung drei staatliche IT-Dienstleister mit der Umsetzung beauftragt. Der Code liegt auf Codeberg und einer Forgejo-Instanz des Ministeriums.
Spannend finde ich die Wahl des Client-Betriebssystems. Nach Tests mit openSUSE und Fedora fiel die Entscheidung auf NixOS. Die Foundation sitzt in den Niederlanden. Außerdem passen die deklarative Konfiguration und die reproduzierbaren Deployments gut zu großen, auditierbaren Rechnerflotten. Ob man in den IT-Abteilungen der Behörden genug Nix-Know-how findet, ist allerdings eine andere Frage, denn die Lernkurve ist steil.
Den digitalen Bannstrahl gegen den Haager Gerichtshof hatte ich am Beispiel von Richter Nicolas Guillou bereits in Ausgabe 213 aufgegriffen. Die Niederlande machen jetzt ernst. Was macht eigentlich Deutschland mit openDesk?
Niederlande bauen souveränen Behördendesktop auf NixOS-Basis
Warum Incidents anders sind als Routinearbeit
„Incidents are where engineers are made“: Diesen Satz von Vanessa Huerta Granda nimmt Stuart Rimell im Blog von Uptime Labs als Aufhänger. Er fragt, was die Arbeit an Incidents eigentlich von der Routinearbeit unterscheidet. Stress und Zeitdruck allein sind es nicht, die kennt jeder auch aus der Woche vor einer Deadline.
Rimell stützt sich auf einen Workshop mit Beth Adele Long und Laura Maguire und nennt vier Unterschiede. Erstens ist die kognitive Arbeit eine andere. Neben Unsicherheit herrscht Mehrdeutigkeit: Die Responder bilden parallel Hypothesen, verwerfen sie wieder und streiten oft schon darüber, was überhaupt passiert. Zweitens ist das Team meist eine „cast assembled for the occasion“. Es wird nach Expertise und Verfügbarkeit zusammengewürfelt und gerne um Management, Legal und Security ergänzt. Drittens hat niemand ein vollständiges mentales Modell des Systems. Der Abgleich läuft über das unzuverlässige Protokoll „Kommunikation“. Viertens überraschen Incidents. Das eigene Bild vom System wird dabei nicht verfeinert, sondern komplett umgeworfen.
Gerade diese Überraschung macht Incidents laut Rimell so wertvoll fürs Lernen, so wie man sich an den Plot-Twist in Star Wars ein Leben lang erinnert. Aus Überraschungen entstehen außerdem Geschichten, die sich im Team weitererzählen lassen.
Uptime Labs verkauft Incident-Drills, das sollte man beim Lesen wissen. Die Methode dahinter hatte ich in Ausgabe 220 vorgestellt. Erzählt ihr eure Incident-Geschichten im Team weiter, oder verschwinden sie im Postmortem-Wiki?
What Makes Incidents Different to Routine Work?
Kill localhost: boxd setzt auf microVMs
„Localhost töten“: Mit weniger Pathos kommt eine Funding-Ankündigung offenbar nicht mehr aus. Das Startup boxd hat laut Hidde Kehrer im Firmenblog 2 Millionen Euro Pre-Seed eingesammelt. Angeführt wird die Runde von BlueYard Capital, dazu kommen Antler, OVNI, s20 und Script Capital. Die These dahinter: Der Laptop ist der falsche Ort für Softwareentwicklung, wenn Coding-Agenten den Großteil des Codes schreiben.
Ganz von der Hand zu weisen ist das nicht. Wer mehrere Agenten parallel auf verschiedenen Branches arbeiten lässt, stößt lokal schnell an Grenzen. Den Laptop zuklappen geht nicht, Teilen auch nicht. Außerdem liegen auf der Maschine SSH-Keys und .env-Dateien, weshalb man jedem Agent-Befehl hinterherschaut.
boxd hat den Stack ab dem Hypervisor selbst gebaut und verspricht nach eigenen Angaben:
- Hardware-Isolation per KVM-microVM für jede Umgebung
- Start in unter 10 ms, Fork einer laufenden VM samt State in unter einer Sekunde
- SSH-Zugriff aus jeder IDE und jedem Terminal
- Self-Hosting auf jedem KVM-Host, also auch auf eigenem Bare Metal
Lesenswert sind die technischen Deep Dives im Blog. Einer beschreibt einen selbstgebauten Syscall für Copy-on-Write zwischen fremden Prozessen, ein anderer API-Keys, die erst beim Verlassen der VM eingesetzt werden. Neu ist die Idee der Cloud-Entwicklungsumgebung allerdings nicht. Gitpod hatte seine Plattform unter anderem wegen Container-Startzeiten von über 10 Sekunden von Kubernetes weggezogen. Preise nennt boxd in der Ankündigung keine – bis 50 Maschinen ist es erst mal kostenlos, und es sind diverse Features und Integrationen dabei.
Würdest du deine Agenten lieber in einer Wegwerf-VM laufen lassen, oder bleibt der Laptop, Mac Mini oder Spark dir erhalten?
We’ve raised €2M to kill localhost
Cloud als Schimpfwort: Home Assistant Cloud heißt jetzt Link
Wenn „Cloud“ zum Schimpfwort wird, benennt man das eigene Cloud-Produkt eben um. Nabu Casa, die kommerzielle Firma hinter Home Assistant, macht aus Home Assistant Cloud nun Home Assistant Link. Carl Albertsson begründet das im Blog recht offensiv: Big Tech habe die Cloud mit Preiserhöhungen, Outages und Datensammelei ruiniert.
Der Hintergrund ist allerdings nachvollziehbar. Laut Beitrag stand Gründer Paulus Schoutsen regelmäßig auf Bühnen und riet, keine Produkte zu kaufen, die die Cloud zum Funktionieren brauchen. Im nächsten Satz musste er dann erklären, warum Home Assistant Cloud anders ist. Dazu glauben bis heute neue Nutzer, man könne Home Assistant damit in der Cloud betreiben. Das ging nie, Home Assistant läuft lokal.
Link ist im Kern ein optionaler Dienst. Er bietet Fernzugriff, die Anbindung an Alexa und Google Home, Online-Spracherkennung und verschlüsselte Backups. Wer kündigt, dessen Smart Home läuft weiter. Den Großteil der Abo-Gewinne gibt Nabu Casa nach eigenen Angaben an die Open Home Foundation weiter, die damit die Entwicklung finanziert. Nebenbei erfährt man, dass der Fernzugriff auf ein neues Bare-Metal-Setup umgezogen ist, das Nutzer automatisch zum nächstgelegenen Server leitet.
Ein bisschen Marketing-Theater ist die Umbenennung schon, inhaltlich ändert sich nichts. Das Modell dahinter funktioniert aber seit 2018: ein optionales Abo ohne Lock-in, das ein Open-Source-Projekt finanziert. Davon gibt es nur wenige. Offiziell wird der neue Name mit dem Release 2026.12, Feedback ist bis dahin erwünscht. Hättest du einen besseren Namen?
Big Tech ruined the cloud, so we’re renaming ours
Adobe in Rust nachgebaut: Ist Software jetzt wertlos?
„Software hat kaum noch einen Wert“: Mit dieser These hat ein Nutzer in r/InformatikKarriere auf Reddit eine lebhafte Diskussion losgetreten. Anlass sind sechs neue Repositories der ArtCraft-Organisation auf GitHub. Alle sind Clean-Room-Reimplementierungen von Adobe-Software in Rust. Sie nutzen egui als UI und laufen auf macOS, Windows, Linux sowie per WebAssembly im Browser:
- FilmCraft als Ersatz für Premiere Pro
- EffectCraft als Ersatz für After Effects
- DesignCraft als Ersatz für InDesign
- VectorCraft als Ersatz für Illustrator
- PrintCraft als Ersatz für Acrobat
- LightCraft als Fotobibliothek
Geschrieben haben das Ganze laut OP KI-Agenten in kürzester Zeit. Ein Kommentator merkt trocken an, dass die Repos erst zwei Tage alt sind. VectorCraft kommt aktuell auf 89 Commits und 29 Sterne.
Die Kommentare sind deutlich nüchterner als die These. SmiddyBurbon hat sich VectorCraft angesehen, findet dort nur die Basics von Illustrator und schiebt hinterher: „Code schreiben war nie das Bottleneck von guter Software.“ sftcr ist seit 20 Jahren im SaaS-Geschäft und hält Code ohnehin schon lange für nahezu wertlos. Der Wert liege in SLAs, Support, Doku und Domänenwissen. No-Veterinarian8627 fragt, wer im Unternehmen eigentlich die Bugs fixt, wenn man fünf Photoshop-Lizenzen einspart 😉
Das passt zum Lusser-Beitrag weiter oben: Bauen ist billig geworden, Betreiben nicht. Spannend wird, ob die Craft-Projekte in einem Jahr noch gepflegt werden.
Was meinst du, verliert Software ihren Wert?
Software hat kaum noch einen Wert
PixelLeak: Agenten posten interne Screenshots
Wer seinem Coding-Agenten sagt „häng mal Vorher/Nachher-Screenshots an den Pull Request“, sollte vorher prüfen, wo die Bilder am Ende landen. Laut einer Analyse von Glow Labs haben KI-Agenten über 13.000 interne Screenshots von Entwicklern aus mehr als 300 Organisationen öffentlich auf GitHub abgelegt. Sie verteilen sich auf über 900 Repositories.
Die Ursache ist fast schon banal. In GitHub-PRs lassen sich Bilder bequem per Browser hochladen, über die CLI aber nicht. Der Agent sucht sich also einen Workaround und legt die PNGs kurzerhand in einem neuen, öffentlichen Repo im privaten Account des Entwicklers ab. In 93 % der Fälle lagen die Bilder unter dem persönlichen Username. Damit waren sie außerhalb der Firmen-Organisation und für das Security-Team unsichtbar. Auf den Screenshots fanden sich unter anderem Abrechnungsdaten von Kunden und eine Treasury-Konsole mit Auszahlungsmaske. Ein Drittel der Fälle ging auf das Open-Source-Tool gitshot zurück. Bei einem Softwarehersteller hatten über ein Dutzend Agenten den Trick sogar als Skill gespeichert. So wurden über tausend Screenshots unveröffentlichter Features publiziert.
Glow verkauft passenderweise genau den Endpoint-Schutz, der das verhindern soll. Die Empfehlungen sind trotzdem sinnvoll:
- Repos und Gists aller Committer prüfen, auch die ehemaliger Mitarbeiter
- keine pauschale Auto-Approval
- per Pre-Execution-Hook neue Public Repos oder Pushes auf private Accounts blockieren
Das passt zu dem, was Auth0 schon zu OpenClaw schrieb: Ein Agent ist ein eigener Security Principal. Wie weit lässt du deinen Agenten ohne Freigabe laufen?
PixelLeak: How AI Agents Exposed Developer Screenshots from Leading Tech Companies
turbopuffer v3: Vektor nur noch Nebensache
Ausgerechnet ein Anbieter, der als serverlose Vektordatenbank groß geworden ist, schreibt den Nachruf auf die Vektordatenbank. turbopuffer kündigt im eigenen Blog Version 3 an und baut dafür die komplette Storage-Architektur um. Der ANN-Index war bisher der Primärschlüssel für alles und wird nun zu einem ganz normalen Sekundärindex degradiert.
Zur Einordnung: turbopuffer speichert Daten auf Object Storage als Source of Truth und cacht heiße Daten auf NVMe und im RAM. Das macht Vektorsuche billig. Zu den frühen Kunden zählen Cursor und Notion. Nach eigenen Angaben laufen einzelne Indizes mit über 100 Milliarden Vektoren bei 200 ms p99. Mit der Zeit kamen Attribut-Filter, BM25-Volltextsuche, Regex und Aggregationen dazu, Linear nutzt turbopuffer sogar für seine Sync-Engine. Alles hing aber an der ANN-Adresse, unter der die kompletten Dokumente abgelegt sind.
Das bringt laut Dan Harrison drei Probleme:
- Storage Amplification: Bei mehreren Vektoren pro Dokument werden die Inhalte dupliziert.
- Write Amplification: Wenn SPFresh einen Cluster neu balanciert, wandern die Dokumente und alle Indizes mit.
- Begrenzte Vektorisierung: Die Blöcke sind auf 100–200 Dokumente pro Cluster festgelegt. DuckDB arbeitet zum Vergleich mit 2.048 Zeilen.
Wie viel das ausmacht, zeigte schon die Volltextsuche. Nach der Entkopplung vom Cluster-Layout wurde der Index zehnmal kleiner, die Queries wurden bis zu 20-mal schneller.
Am Ende landet turbopuffer bei einer klassischen Suchmaschine mit Vektorsuche als einem Index unter vielen. Das passt zur „Just use Postgres for everything“-These aus Ausgabe 149, wo pgvector als eine Extension von vielen auftauchte. Braucht es 2026 überhaupt noch eine eigene Vektordatenbank?
Meta Muse: Eigener Ubuntu-Rechner für jeden Nutzer
Ein kostenloser Linux-Rechner in der Cloud für jeden Nutzer: Was früher ein Gitpod-Pitch war, ist jetzt Standardausstattung eines Consumer-Chatbots. Wie Matthias Bastian bei The Decoder berichtet, bekommt jeder Nutzer von Metas Muse-Agent eine eigene VM mit vollständigem Ubuntu-Image. Dort lässt sich Software installieren, Code kompilieren und im Web surfen. David Singleton ist VP of Engineering bei Meta Superintelligence Labs und war zuvor CTO von Stripe. Laut ihm soll man damit nahezu alles erledigen können, was auch mit einem Rechner unter dem Schreibtisch geht.
Die Sicherheitsarchitektur der „Muse Secure VM“ ist zweigeteilt. Nutzer und Agent arbeiten uneingeschränkt in einer Runtime Cell mit eigenem Root-Dateisystem. Sensible Aktionen überwacht ein Sentinel außerhalb dieser Zelle, und dort liegen auch Passwörter und Zugangsdaten. Das soll unter anderem gegen Prompt Injection schützen. Sympathisch finde ich die Transparenz: Ein File Explorer zeigt jede Datei der Zelle, inklusive der Markdown-Notizen, die der Agent beim Nachdenken anlegt.
Bei OpenAI scheint es ähnlich zu laufen. Ein Nutzer fand heraus, dass der „Work“-Modus von ChatGPT auf einer VM mit 15 GB RAM und über neun CPU-Kernen läuft.
Das passt zum boxd-Beitrag weiter oben: Agenten bekommen ihre eigenen Wegwerf-Computer, und Credentials bleiben außerhalb der Maschine. Mich würde allerdings interessieren, wie viel Rechenleistung Meta da für die über 500.000 Nutzer der ersten Woche verschenkt. Wäre so ein Cloud-Rechner für dich ein Grund, Muse auszuprobieren?
Metas Muse-Agent gibt jedem Nutzer einen vollwertigen Cloud-Computer mit Ubuntu-Linux
Schmunzelecke
Auf der Wiesn kann man wohl auch remote arbeiten, wenn es brennt – ob das die Kolleg:innen vom Daimler gesehen haben?
Hier hatte jemand keinen Zugriff mehr auf seine private Ladesäule, da die Firma dahinter insolvent ging. Mit Claude Opus 4.8 und ein wenig Zeit konnte er sich Zugang verschaffen und das Teil wieder zum Laufen bringen…KI ist also doch noch für was gut.
Der C64 hatte neulich Geburtstag und ich hab es verpasst – am 1. September 1982 ging es damit los und ich hab darauf meine ersten Games gezockt. Verrückt, wie lange das nun her ist.
💡 Link Tipps aus der Open Source Welt
Openship – Self-Hosted Deployment Platform mit Built-in CI/CD
Openship ist eine self-hostbare Deployment-Plattform: Repo angeben, Openship erkennt den Stack, baut, deployed, routet und terminiert TLS – alles aus einer Hand. Steuerbar über Desktop App, Web Dashboard, CLI oder SDK. Positioniert sich als Open-Source-Alternative zu Coolify, Railway und Render.
Key Features:
- Auto-Detect & Build: Erkennt Stack, Package Manager, Build/Start Commands und Port aus package.json, Framework Config und Lockfiles – zero Config nötig, openship.json für Overrides
- Push-to-Deploy: GitHub Webhook triggert Pipeline bei jedem Push, Monorepo-aware (nur betroffene Services werden neu gebaut)
- Domains & TLS: Automatisches Let’s Encrypt mit HTTP-01, Wildcards, unbegrenzte Domains, Auto-Renewal über eingebauten OpenResty Edge
- Built-in Mail Server: SMTP mit DKIM/SPF/DMARC – kein Mailgun oder SES nötig
- CDN: Edge Caching, HTTP/3, Brotli, Instant Purge
- Backups: Scheduled Backups für Databases + Volumes, One-Click Restore
- Drei Interfaces: Desktop App (Solo, kein Always-on-Server nötig), Web Dashboard (Teams), CLI (Scripting/CI). Plus Ship SDK für programmatische Nutzung und MCP Endpoint für AI Agents
- Compose Mode: Bestehende docker-compose.yml as-is deployen
- Any Stack: Node, Python, Go, Rust, PHP, Ruby, Java, .NET, Docker, Monorepos
Zwei Betriebsmodi: Compose Mode (Linux + Docker, Full Stack auf einer Box) oder Bare Mode (überall, leichtgewichtiger Control Plane der per SSH auf andere Server deployed). Openship Cloud als Managed-Variante verfügbar.
Im Vergleich zum früher vorgestellten Uncloud (dezentrales Clustering ohne Control Plane, WireGuard Mesh) setzt Openship auf einen klassischeren PaaS-Ansatz mit integriertem CI/CD, Mail Server und CDN. Uncloud ist schlanker und dezentraler, Openship ist feature-reicher und näher an der Railway/Render-Erfahrung. Dass die Desktop App als Control Plane funktioniert, ohne einen Always-on-Server zu brauchen, senkt die Einstiegshürde für Solo-Entwickler deutlich.
https://github.com/oblien/openship
Super Productivity – Open Source Aufgabenplaner mit Timeboxing und Zeiterfassung
Super Productivity verbindet Aufgabenmanagement mit Zeiterfassung, Pomodoro/Flowtime-Timer und Integrationen zu Jira, GitHub, GitLab, Trello, Linear, ClickUp und weiteren – komplett ohne Registrierung, ohne Tracking, lokal oder verschlüsselt synchronisiert.
Key Features:
- Timeboxing & Schedule: Aufgaben auf einer Timeline planen, neben Kalenderevents aus CalDAV. Zeiterfassung mit Worklog-Export als CSV
- Boards: Kanban, Eisenhower Matrix oder eigene Board-Layouts per Drag & Drop
- Integrationen: Jira, GitHub, GitLab, Gitea, OpenProject, Linear, ClickUp, Redmine, Nextcloud Deck, Azure DevOps – Tasks automatisch importieren, Worklogs zurückschreiben
- Fokus-Tools: Pomodoro, Flowtime, Countdown-Sessions, Break Reminder, Anti-Procrastination-Feature
- Sync: SuperSync (eigener E2E-verschlüsselter Service, self-hostbar), Dropbox, WebDAV
- Cross-Platform: Linux, macOS, Windows, Android, iOS und Web-App
Seit den letzten Major Releases viel Neues: Live-Markdown-Editor für Notizen, Mehrfachauswahl mit Massenaktionen, Todoist-Importer, Drag & Drop aus Links/EML-Dateien, Android Widget, Einzeltagesansicht im Planer, Deep Links zu Obsidian/Joplin, Home Assistant Community-Plugin.
Caschy hat kürzlich eine gute Zusammenfassung der Neuerungen geschrieben: https://stadt-bremerhaven.de/super-productivity-das-hat-sich-beim-open-source-planer-getan/
Mit 22.5k Stars, 381 Releases und 494 Contributors eines der ausgereiftesten Open-Source-Produktivitätstools überhaupt. Wer Todoist oder Ticktick nutzt, aber Kontrolle über die eigenen Daten behalten will, findet hier eine echte Alternative – mächtiger als die meisten kommerziellen Tools, aber man muss nicht alles nutzen.
https://github.com/super-productivity/super-productivity
❓ Feedback & Newsletter Abo
Vielen Dank, dass du es bis hierhin geschafft hast!
Kommentiere gerne oder schicke mir Inhalte, die du passend findest.
Falls dir die Inhalte gefallen haben, kannst du mir gerne auf Twitter folgen.
Gerne kannst du mir ein Bier ausgeben oder mal auf meiner Wunschliste vorbeischauen – Danke!
Möchtest du den Newsletter wöchentlich per E-Mail erhalten?
Einfach hier abonnieren: