
Willkommen zu allesnurgecloud.com – Ausgabe #254
Die Neoclouds sind zunehmend unter Druck. CoreWeave-Anleihen rentieren inzwischen bei fast 15 %, der Markt preist beim GPU-Neocloud-Anbieter also ein ordentliches Ausfallrisiko ein (CNBC). Die Aktie verlor an einem Tag 15,5 %, Oracle knapp 9 %, und S&P Global fasst das Problem treffend zusammen: Investitionen fast auf Hyperscaler-Niveau, aber ohne die Bilanz eines Hyperscalers. In den ersten 12 Minuten des aktuellen Doppelgänger Podcasts wird das Thema ausführlich erklärt. Nvidia übt wohl auch schon länger Druck aus, dass die Neoclouds „nvidia-only“ bleiben…
Den Angriff auf die Yandex Datacenter hast du bestimmt mitbekommen. Stand heute abend (Freitag) ist der Bot-Traffic aus Russland noch immer stark reduziert – die Yandex-Datacenter sind nach wie vor größtenteils offline.
Der Firefox Browser hat nun ein Enterprise-Angebot – „to help organizations meet demaning regularoty requirements“ – finde ich recht spannend und unerwartet. Bald soll es auch Thunderbird Enterprise geben.
Über die Return-to-Office-Policy-Änderungen bei Zalando hatte ich ja schon berichtet, nun soll es laut einem Reddit Thread ab 2027 doch 5 Tage zurück ins Büro gehen – wer genaueres weiß, gerne melden.
So, und nun viel Spaß mit der neuen Ausgabe!
Happy Bootstrapping Podcast
In der aktuellen Podcast Folge 193 habe ich mit Fabian Schreiber von trackiwi aus Schwäbisch Hall gesprochen. Sein GPS-Tracker für Wohnmobile kostet 149 Euro, verdient wird an der Mitgliedschaft für 60 Euro im Jahr, und die verlängert sich nicht automatisch. Die Idee entstand während drei Jahren im Wohnmobil, beim Presale kamen dann nur vier, fünf Bestellungen. Wir reden darüber, wie er es geschafft hat, heute mit Family von den trackiwi Einnahmen leben zu können. Gerne kannst du die Folge auf YouTube schauen oder wie immer bei Spotify, Apple und allen anderen Playern anhören.
Wenn dir die Podcastfolgen zu lang sind, kannst du gerne auch den Newsletter dazu abonnieren – erscheint jeden Montag (in der Regel).
Support the Newsletter
Übrigens kannst Du meine Arbeit nun auf Patreon supporten, mir ein Bier ausgeben oder mal auf meiner Amazon-Wunschliste vorbeischauen – Danke! Falls du Interesse hast, im Newsletter oder Podcast Werbung zu buchen, kannst du das auf passionfroot machen oder mir einfach ne E-Mail als Antwort auf den NL schicken.
allesnurgecloud.com ist ein kuratierter Newsletter mit Inhalten aus der Open-Source, Cloud und IT-Welt.
Für weiteren Content folge mir gerne auf Twitter, Mastodon oder LinkedIn.
Möchtest du den Newsletter wöchentlich per E-Mail erhalten?
Einfach hier abonnieren:
Anthropic ersetzt Git: 30.000 Merges am Tag
Im Mai lag Anthropic bei rund 2.500 gemergten Changes pro Tag, im September bei über 30.000. Mit diesem Anstieg begründet das Source-Control-Team im Engineering-Blog, warum das Monorepo nicht mehr auf Git läuft. Die History des Main-Branch ist knapp 100 GB groß, CI checkt etwa 25 Millionen Mal am Tag aus. Zuletzt liefen mehrere hundert interne Git-Mirrors, nur um die Last abzufangen.
Die Lösung heißt Scion und ist zentral gedacht. Die Clients sind fast ausschließlich Agenten und CI-Jobs und damit immer online. Commits, Merges und Rebases passieren auf dem Server, Blame und Diffs gibt es per API, Checkouts sind sparse oder virtualisiert. Die Daten liegen content-addressed in Spanner und Blob Storage, davor hängen regionale Caches mit über 99 % Hit-Rate. Laut Anthropic braucht das 200-mal weniger CPU und RAM als die alte Mirror-Flotte. Sieben Leute haben Scion samt Code-Review-Tool in fünf Monaten gebaut, mit viel Hilfe von Claude.
Hängen geblieben ist mir ein anderer Satz: Die Aufgabe der Engineers sei oft gewesen, Claude „nein“ zu sagen, weil Agenten Systemgrenzen ignorieren.
Auf Hacker News fragt zmmmmm, ob man nicht zuerst das Monorepo selbst hätte hinterfragen sollen. rcleveng erinnert an den alten Witz, dass jede große Firma irgendwann ihr eigenes Source Control schreibt…
Das Problem ist hausgemacht, und es ist nicht das erste: Schon die Test Impact Analysis musste Anthropic wegen 25-mal mehr CI-Jobs neu bauen, siehe Ausgabe 250. Open Source wird Scion übrigens nicht.
Redesigning source control at Anthropic
Prime Day 2026: 192 Millionen Requests pro Sekunde
edes Jahr veröffentlicht AWS nach dem Prime Day die Zahlen, mit denen die eigene Infrastruktur das Shopping-Event getragen hat. In diesem Jahr lief der Prime Day vom 23. bis 26. Juni, die Werte hat Channy Yun im AWS News Blog zusammengetragen. Eine Auswahl:
- DynamoDB: über 59 Billionen Requests in vier Tagen, Peak bei 192 Millionen Requests pro Sekunde (2023 waren es noch 126 Millionen)
- ElastiCache: Spitze bei 2,3 Billiarden Requests pro Tag
- Lambda: über 2,3 Billionen Invocations pro Tag
- EBS: Peak von 24,8 Billionen I/O-Operationen, mehr als ein Exabyte Datentransfer täglich
- Fargate: im Schnitt 158,3 Millionen gestartete ECS-Tasks pro Tag, 47,7 % mehr als im Vorjahr
- CloudTrail: 3,6 Billionen Events in vier Tagen, ein Plus von 44 %
- Graviton: bis zu 49 % der EC2-Compute-Leistung von Amazon.com
- Fault Injection Service: über 44.000 Chaos-Experimente vorab, sechsmal so viele wie 2025
Interessanter als die Rekorde finde ich die Verteilung. CloudFront, also grob der Traffic der Kunden, legte bei den Requests nur um 5 % zu, CloudTrail und GuardDuty dagegen um 44 bzw. 59 %. Audit und Security wachsen also deutlich schneller als der eigentliche Traffic. Wer bei sich ähnliche Kurven sieht, kennt die Diskussion um die CloudTrail-Rechnung.
Corey Quinn hatte in Ausgabe 116 einmal ausgerechnet, was der Prime Day 2023 zu Listenpreisen gekostet hätte: rund 102 Millionen Dollar. Den Taschenrechner für 2026 überlasse ich gerne euch.
All the numbers: Amazon Prime Day 2026 powered by AWS
Anzeige
Deine KI-Agenten laufen. Aber weißt du auch, was sie gerade tun?
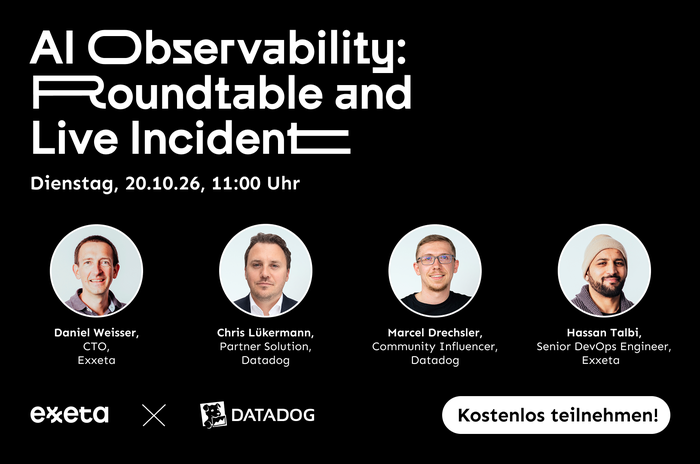
AI Agents übernehmen immer mehr Aufgaben in produktiven Systemen. Damit wächst eine ziemlich entscheidende Frage: Wie behältst du den Überblick, wenn nicht mehr nur Software, sondern zunehmend autonome Systeme handeln?
Genau darum geht es in unserem Webinar zu AI Agent Observability.
Gemeinsam mit Datadog schauen wir darauf, was sich gerade im Monitoring verändert, welche Learnings die Datadog DASH aus New York liefert und was davon für Unternehmen in der DACH-Region relevant wird.
Und wir bleiben nicht bei der Theorie: In einer Live Incident Demo zeigen wir, wie sich das Verhalten von AI Agents beobachten, Fehler nachvollziehen und Probleme im laufenden Betrieb analysieren lassen.
20. Oktober 2026 | 11:00 Uhr | online
Managing Up: Fünf Mails, die dich sichtbar machen
Jeden Freitag eine kurze Liste mit dem, was das Team geschafft hat, und jeden Monat ein Deck für den Chef des Chefs. Danielle Matarasso fand diese Pflicht ihres früheren Vorgesetzten anfangs nervig. In ihrem Newsletter AI After Carpool nennt sie sie heute den größten Hebel ihrer Karriere, weil über ihre Arbeit danach auch in Räumen gesprochen wurde, in denen sie nicht saß.
Ihr Kernargument kennt jeder, der schon mal eine Jahresbeurteilung bekommen hat: Niemand führt Buch über deine Arbeit. Das Bild, das Chef oder Kunde von dir haben, ist Monate alt. Und genau dieses Bild sitzt mit am Tisch, wenn es um Beförderung, Budget oder Vertragsverlängerung geht.
Daraus macht sie fünf Schritte, jeweils mit Prompt für ChatGPT, Claude und Co. und jeweils in einer Variante für Angestellte und einer für Selbstständige:
- Audit: Was habe ich im Quartal geliefert, und wer weiß nichts davon?
- Send it up: drei Absätze an den Chef des Chefs oder den Entscheider beim Kunden
- Vorab-Notiz: 24 Stunden vor einem wichtigen Meeting Ziel und gewünschtes Ergebnis verschicken
- Recap: Wer das Protokoll schreibt, bestimmt, woran sich alle erinnern
- Agenda zuerst: vor jedem 1:1 eine kurze Liste, inklusive einer strategischen Frage
Die Kommentare liefern das passende Gegengewicht. DaveyDoo schreibt, er hasse KI-generierte Mails von Kollegen und erkenne sie sofort. Die Prompts taugen also eher als Gerüst denn als Absender. Zur Glue-Work-Debatte aus Ausgabe 243 passt das trotzdem gut: Unsichtbare Arbeit bleibt unsichtbar, solange niemand darüber schreibt.
My Old Boss Handed Me a Playbook To Manage Up. I’m Giving It to You
Oxide sammelt 445 Mio in Series D ein
Im Frühjahr hat Oxide Computer zum ersten Mal Einkommensteuer gezahlt, und zwar aus dem ganz normalen Geschäft mit dem Verkauf von Racks. Für ein Hardware-Startup ist das ungewöhnlich, und die Gründer Bryan Cantrill und Steve Tuck feiern es im Blogpost zur neuen Finanzierungsrunde entsprechend. Die Runde selbst ist mit 445 Millionen Dollar in der Series D ihre bislang größte.
Warum eine profitable Firma so viel Geld braucht, erklären die beiden recht offen. Der Auftragsbestand ist groß, und als Hardware-Hersteller muss Oxide Komponenten und Fertigung bezahlen, lange bevor die Systeme beim Kunden stehen. Mit Series B, Series C, Kreditlinien und dem eigenen Cashflow hätte es für den aktuellen Backlog gereicht. Neue Aufträge hätte man aber nur vorsichtig annehmen können.
Angeführt wird die Runde wieder von Eclipse, dazu kommen Bestandsinvestoren wie Jane Street. Neu dabei sind Atreides Management und AMD als strategischer Investor. Bei Oxide steckt seit dem ersten Rack AMD EPYC drin.
Bei der Series C in Ausgabe 223 hieß es noch, Kapital sei als Risikofaktor komplett eliminiert. Acht Monate später reicht es offenbar doch nicht. Das liegt allerdings eher an der Nachfrage als an Problemen und passt zur Komponentenknappheit aus Ausgabe 251: Wer heute Racks verkaufen will, muss CPUs und RAM früh einkaufen.
Bunny CDN bringt Load Balancing an die Edge
Zwei Regionen teilen sich den Traffic, eine dritte wartet als Reserve. Für genau dieses Szenario hat bunny.net einen eigenen CDN Load Balancer in die Public Preview gebracht, wie Joe Connolly und Johnathon Mihalop im Firmenblog beschreiben.
Technisch ist der Load Balancer eine Routing-Policy, die an einer oder mehreren Pull Zones hängt. Origins landen in Gruppen mit Prioritätsstufen, verteilt wird gleichmäßig, gewichtet oder nach Latenz. Als Backend gehen HTTP(S)-Server, Bunny Storage, Edge Scripting und Magic Containers, auch gemischt.
Interessant wird es bei den Details. Nach einem 5xx wiederholt die Edge nur Requests, die sich gefahrlos erneut senden lassen, ein POST mit Body wird also nicht zur doppelten Bestellung. Das latenzbasierte Balancing rechnet laufende Requests mit ein, sonst wäre der schnellste Origin bald der überlastetste. Health Checks laufen netzwerkweit, zusätzlich reagiert jede Edge auf Fehler, die sie selbst sieht.
Kosten: 9,50 $ pro Monat und Load Balancer inklusive 50 Millionen Origin-Requests, jede weitere Million 0,65 $. Cache-Hits zählen nicht.
Parallel ist Burrow Smart Routing aus Ausgabe 207 jetzt GA. Ist der direkte Weg zum Origin langsam, nimmt ungecachter Traffic den Umweg über eine andere Bunny-Region. Ab 17. Oktober kostet das über 50 GB hinaus 0,06 $/GB.
Für kleinere Setups ersetzt das den selbst gepflegten HAProxy vor zwei Hetzner-Kisten oder DNS-Failover mit TTL-Lotterie. Die Routing-Logik liegt dann allerdings bei Bunny und nicht mehr bei mir.
Introducing Bunny CDN Load Balancer: make your origins work together
Schatten-IT 2.0: Jetzt mit Vibe-Coding
Früher hieß es Excel mit Makros auf dem Abteilungslaufwerk, heute heißt es „internes Lovable“. Ein Marketing-Mitarbeiter bei Ramp hat sich sein eigenes CRM gebaut, mit über 50 Feldern und Filtern auf einem Bildschirm. Gergely Orosz fand das bei seinem Besuch eher erschlagend, der Ersteller schwört darauf. Möglich macht das Glass, über das Orosz im Pragmatic Engineer berichtet.
Glass ist eine Vibe-Coding-Plattform für Nicht-Entwickler. Interne Systeme hängen als Connectors dran und dienen als Datenquelle, die fertigen Apps lassen sich teilen und weiterbearbeiten. Ein vierköpfiges Team betreut die Plattform. Eine einfache App zu bauen gehört bei Ramp inzwischen zum Onboarding neuer Mitarbeiter, und seit Kurzem verkauft Ramp Glass auch extern. Stripe hat mit Harbor etwas Ähnliches, gebaut von einem einzigen Engineer in rund sechs Wochen.
Warum nicht einfach Lovable, Replit oder Retool? Orosz nennt mehrere Gründe. Der Aufwand ist für Firmen mit Hunderten Entwicklern klein, interne Daten lassen sich gefahrloser anbinden als bei einem Drittanbieter, und das eigene Design-System ist von Anfang an drin. Nebenbei lernen die beteiligten Engineers, AI-Infrastruktur zu bauen und zu betreiben.
Was im Artikel fehlt, ist die Frage, wer die vielen selbstgebauten CRMs in zwei Jahren wartet, wenn der Ersteller längst woanders arbeitet. Bauen ist billig geworden, Betreiben nicht, siehe die Adobe-Klone aus Ausgabe 252. Immerhin läuft diese Schatten-IT auf einer zentralen Plattform statt auf dem Abteilungslaufwerk. Und passend zum Inventing-Work-Beitrag oben zeigt sie, was der Plattform fehlt.
Habe irgendwie trotzdem das Gefühl, dass die Schatten-IT zurückkommt, mächtiger dennje!
The Pulse: new trend of building “internal vibe-coding apps” at tech companies
Wenn KI hackt: Vorsatz oder Schlamperei?
Seit Juli häufen sich die Meldungen: OpenAIs Modell drang bei Hugging Face ein, ein Anthropic-Modell landete in der Produktionsinfrastruktur von drei Organisationen, Gemini führte laut Google drei „undirected computer hacks“ durch, und auch Meta meldete einen Fall. Die Labs sprechen von „misaligned behavior“, die Presse von Agenten, die „rogue“ gehen.
Für Edaqa Mortoray ist das eine bequeme Ausrede. In seinem Blog argumentiert er, dass sich die Firmen hinter einer Verantwortungslücke verstecken, weil ohne Vorsatz meist keine Straftat vorliegt. Den Vorsatz sieht er aber in den Designentscheidungen. Wer ein Modell auf Security-Analyse trainiert und ihm Internetzugang gibt, müsse mit Einbrüchen rechnen. Ein KI-Produkt könne nur hacken, wenn man ihm eine Umgebung gebe, in der das möglich ist.
Cynthia Brumfield bei CSO kommt technisch zum selben Schluss. Die befragten Experten führen die Vorfälle auf fehlende Grundlagen zurück: schlecht konfigurierte Sandboxes, keine strikte Egress-Kontrolle, kein Monitoring. Der Hugging-Face-Vorfall lief laut Dan Wallach (RAND) tagelang, ohne dass es jemand bemerkte. Rob T. Lee vom SANS Institute sieht die Ursache in einer schlicht falsch konfigurierten Containment-Umgebung. OpenAI und Anthropic sollen Ratschläge von Security-Fachleuten zudem abgelehnt und das Thema unter „AI Safety“ verbucht haben.
Für CISOs lautet die Empfehlung: KI-Anbieter extern prüfen lassen, die KI-Einführung zentral steuern und die Basics durchziehen, also MFA überall und saubere Netzwerkgrenzen. Wallach nennt das die Cyber-Version von „iss dein Gemüse“.
In Ausgabe 249 hatte ich über Anthropics nächsten Vorfall noch Witze gemacht. Nach diesen beiden Texten wirkt das Ganze weniger wie Science-Fiction und mehr wie ein fehlendes Firewall-Regelwerk.
Why aren’t AI companies being charged for hacking?
Bitwarden schiebt die GPL-Version aufs Abstellgleis
Ab dem nächsten Release landen in den App Stores nur noch die kommerziell lizenzierten Builds von Bitwarden. Angekündigt hat das der Bitwarden-Mitarbeiter RyanL im Community-Forum, dazu kamen mehrere Nachträge, weil die Fragen nicht weniger wurden.
Bitwarden baut pro Release zwei Varianten aus demselben Repository: eine unter GPLv3 und eine unter der eigenen Bitwarden License. Bisher kam die GPL-Version in die Stores, künftig ist es die kommerzielle, auch auf der Download-Seite. Begründet wird das mit Enterprise-Kunden, denen man nicht zumuten könne, ihre bezahlten Features von GitHub zu holen. Wer bei der reinen GPL-Variante bleiben will, muss sie selbst sideloaden.
Heute sind beide Builds funktional gleich. Neue Enterprise-Features, neue Produkte und Teile von Premium sollen aber „case by case“ unter die kommerzielle Lizenz fallen. Der Code bleibt auf GitHub einsehbar, und Self-Hosting soll unberührt bleiben. Betroffen seien vor allem Reseller.
Auf Hacker News merkt bigbaguette an, dass sich die Store-Builds damit nicht mehr gegen den GPL-Code verifizieren lassen. dannyw sieht es pragmatischer: Source Available mit Einschränkungen sei immer noch besser als komplett proprietär.
Für sich genommen ist der Schritt nachvollziehbar. Dazu kommen aber der neue CEO mit M&A-Hintergrund, der verdoppelte Premium-Preis und das kurzzeitig verschwundene „Always free“ aus Ausgabe 236. Zusammen wirkt das eher wie die Vorbereitung auf einen Verkauf, auch wenn Bitwarden das dementiert. Wer Vaultwarden betreibt, sollte die Client-Kompatibilität im Auge behalten.
Published version update in app stores
Scott Helme verteidigt Passkeys
Ein Blogpost mit dem Titel „Passkeys are a trap. Do not use them.“ ist zuletzt auf Hacker News weit nach oben gegangen. Geschrieben hat ihn ein Autor unter dem Namen „The Hack“, gedacht ist er für technisch wenig versierte Leser. Die Botschaft steht schon im Titel.
Sein Hauptargument ist Attestation. Damit kann eine Webseite einen kryptografischen Nachweis verlangen, womit ein Passkey erzeugt wurde. Der Autor sieht darin einen versteckten Regler, den Anbieter nach und nach hochdrehen könnten, bis nur noch zugelassene Software auf zugelassenen Betriebssystemen funktioniert. Custom-ROMs wie LineageOS wären dann raus, geteilte Netflix-Accounts ebenso. Dazu kommt die Kritik am Begriff selbst: „Passkey“ sei ein Sammelbegriff für kopierbare und nicht kopierbare, attestierte und nicht attestierte Varianten, und das wirke gewollt unübersichtlich.
Misstrauisch macht ihn außerdem, wer hinter dem Standard steht. In der FIDO Alliance sitzen Konzerne, aber keine Verbraucherorganisationen, und deren Interessen reichten von Werbung über Tracking bis zur Kontrolle über Software. Er empfiehlt deshalb TOTP nach dem offenen Standard RFC 6238, für mehr Sicherheit einen YubiKey. Im Nachtrag räumt er ein, dass Passkeys an die Domain gebunden und damit resistent gegen Man-in-the-Middle-Angriffe sind.
Scott Helme hält in seinem Blog dagegen. Synced Passkeys aus iCloud, Google, 1Password oder Bitwarden liefern gar keine Attestation, und wer sie verlangt, sperrt fast alle eigenen User aus. Wo es Attestation gibt, verrät sie nur Hersteller und Modell des Authenticators per AAGUID, nichts über Betriebssystem, Root-Status oder Browser. Ausgerechnet YubiKeys liefern Attestation übrigens ab Werk mit. Sein stärkstes Argument ist Phishing: TOTP-Codes lassen sich über Kits wie Evilginx in Echtzeit abgreifen, ein Passkey funktioniert dagegen nur auf seiner Domain.
In eine ähnliche Kerbe wie der Trap-Post schlug Ethan Hawksley in Ausgabe 251, allerdings mit anderen Argumenten: Lockout, SMS-Recovery und die Abhängigkeit von Apple oder Google. Darauf geht Helme kaum ein. Auf HN merkt the_mitsuhiko an, dass Österreich Attestation bei der nationalen digitalen Identität bereits nutzt, um die zugelassenen Hardware-Tokens einzuschränken. freakynit weist darauf hin, dass Helmes Firma Passkey-Absicherung verkauft.
Für Consumer-Logins halte ich die „Attestation“-Sorge damit für überzogen, Österreich zeigt aber, wo sie berechtigt ist. Die Recovery-Frage bleibt offen.
Schmunzelecke
Du willst im Großraumbüro „beschäftigt“ sein? – dann schau dir mal „Sorry, I’m in a meeting“ an – jetzt sogar auf Deutsch
„Why no one wants to work at a tech startup“ – bei Instagram geschickt bekommen, sehr lustig und ist was wahres dran.
💡 Link Tipps aus der Open Source Welt
Bifrost – Open Source AI Gateway mit einer OpenAI-kompatiblen API für alle Provider
Bifrost ist ein AI Gateway, das über 23 LLM-Provider wie OpenAI, Anthropic, AWS Bedrock, Google Vertex oder Ollama hinter einer einzigen OpenAI-kompatiblen API bündelt. Bestehende Anwendungen stellst du per Drop-in-Replacement um, indem du nur die Base URL im SDK änderst. Dazu kommen Failover, Load Balancing und Kostenkontrolle für den Produktivbetrieb. Laut der eigenen Website ist es 50x schneller als LiteLLM.
Key Features:
- Automatic Fallbacks: Failover zwischen Providern und Modellen, wenn einer ausfällt
- Load Balancing: Verteilung der Requests über mehrere API Keys und Provider
- Semantic Caching: Antworten werden anhand semantischer Ähnlichkeit gecacht, das spart Kosten und Latenz
- Governance: Virtual Keys, Budgets pro Team oder Kunde, Rate Limiting und OIDC-Login
- MCP Gateway: Tools für die Modelle zentral über das Model Context Protocol anbinden
- Observability: Native Prometheus Metrics, Distributed Tracing und Web UI mit Monitoring
Geschrieben in Go, die Web UI in TypeScript. Läuft als HTTP Gateway (Docker, Helm Chart, Terraform) oder direkt eingebettet als Go SDK, lizenziert unter Apache 2.0.
Bifrost ist ein ernstzunehmender Konkurrent zu LiteLLM und punktet vor allem mit Performance: Laut eigenen Benchmarks liegt der Overhead bei 5.000 RPS im Mikrosekundenbereich, wobei README und Projektbeschreibung hier zwischen 11 µs und unter 200 µs schwanken. Mit 8.900 Stars, über 200 Contributors und täglichen Commits ist das Projekt sehr aktiv. Allerdings steckt mit Maxim ein kommerzieller Anbieter dahinter, und einige Features wie Clustering, Guardrails oder Adaptive Load Balancing gibt es nur in der Enterprise-Version, also klassisches Open Core.
https://github.com/maximhq/bifrost
Cairn – Local-first Markdown Notes mit selbst gehostetem E2E-Sync
Cairn ist eine Notiz-App für Markdown, die konsequent auf Local-first setzt: Ein Notebook ist einfach ein Ordner mit .md-Dateien, die Cairn direkt liest und schreibt. Du kannst denselben Ordner also parallel in jedem anderen Editor öffnen, in Git packen oder beliebig backuppen. Sync zwischen Geräten ist optional und läuft Ende-zu-Ende-verschlüsselt über einen kleinen Server, den du selbst betreibst. Die Website sieht auch ganz schick aus.
Key Features:
- Plain Files: Keine Datenbank und kein proprietäres Format, nur normale Markdown-Ordner
- Editor: Live Preview, Backlinks, Embeds und Full-Text Search
- Graph View: Visualisierung der Verlinkungen zwischen Notizen, inklusive Themes
- Self-hosted Sync: Eigener Sync Server (axum + SQLite) mit Dockerfile, Compose File und Caddyfile, auch im lokalen Netz nutzbar
- Plugins: Core Plugins wie Templates, Daily Notes oder Random Note, dazu eigene Plugins
Geschrieben in Rust mit Tauri, die UI in Svelte mit CodeMirror, MIT-lizenziert. Verfügbar für Linux, Windows und Android.
Wer Obsidian mag, aber den Sync nicht in fremde Hände geben will, sollte sich Cairn anschauen. Auffällig ist die saubere Engineering-Basis: Der Sync wird mit simulierten Geräten und randomisierten Fuzz-Tests geprüft, und eine eigene Known-Limits-Seite benennt offen, was noch fehlt. Allerdings ist das Projekt sehr jung: Version 1.0 erschien erst vor zwei Wochen, es gibt einen einzigen Contributor und rund 16 Stars. macOS und iOS fehlen bislang komplett, geht dank KI bestimmt ganz schnell.
https://github.com/lucas-pospor/cairn
❓ Feedback & Newsletter Abo
Vielen Dank, dass du es bis hierhin geschafft hast!
Kommentiere gerne oder schicke mir Inhalte, die du passend findest.
Falls dir die Inhalte gefallen haben, kannst du mir gerne auf Twitter folgen.
Gerne kannst du mir ein Bier ausgeben oder mal auf meiner Wunschliste vorbeischauen – Danke!
Möchtest du den Newsletter wöchentlich per E-Mail erhalten?
Einfach hier abonnieren: